セキュリティテスト
GEMのセキュリティテストの専門家は、自動化されたセキュリティ分析と専門家による検証を組み合わせ、脆弱性をより迅速かつ正確に特定します。アプリケーションとインフラのスキャン、セキュリティ上の弱点の検出、修復に向けたリスクの優先順位付けを行い、すべての段階でセキュリティエンジニアが検証します。
ほとんどのアプリケーションは、リリース前に何らかのセキュリティチェックを受けます。しかし、報告書を一度提出するだけで終わらず、開発全体にセキュリティテストを組み込み、検出事項を追跡し、優先順位を付け、修正後に検証まで行うケースはわずかです。
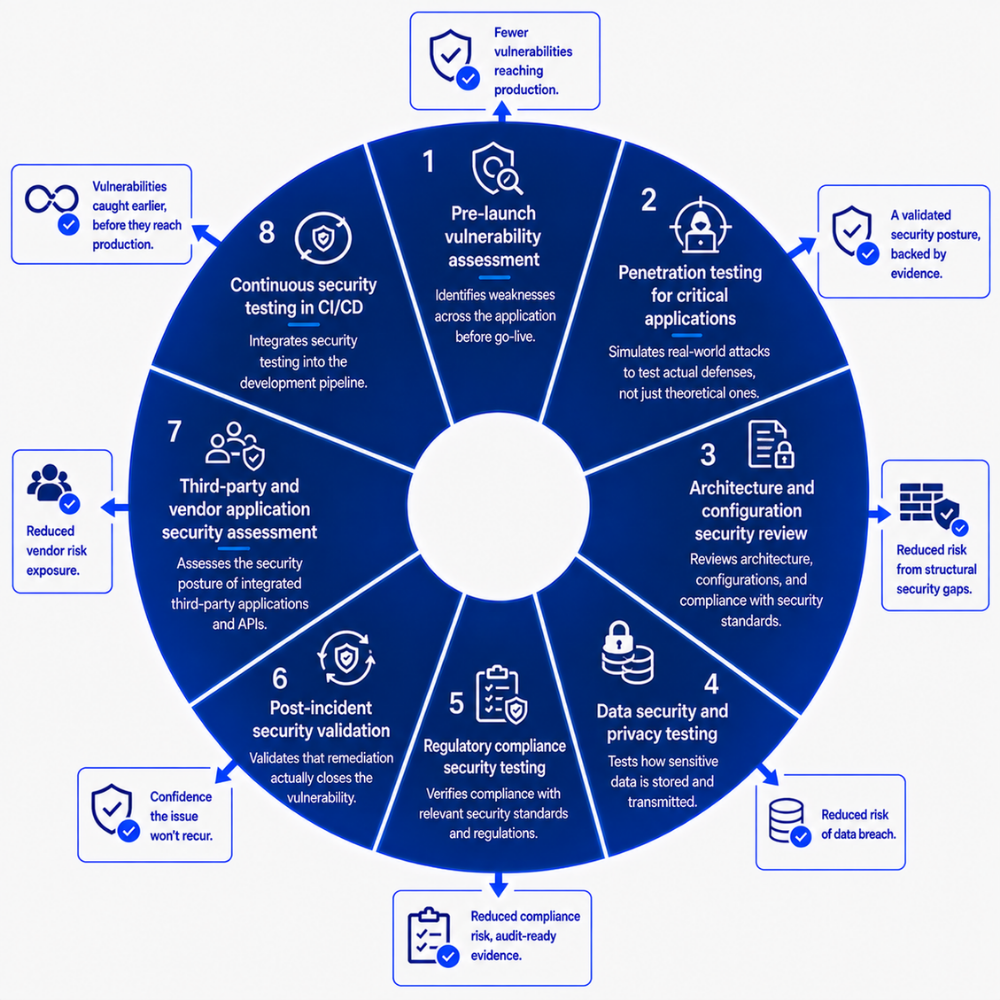
リリース直前、またはインシデント発生後にセキュリティテストを実施
脆弱性スキャンを一度だけ実行し、検出事項は未対応のまま放置
ペネトレーションテストを年次のコンプライアンス要件を形式的に満たす手続きとして扱う
セキュリティ上の検出事項を、優先順位を付けずに技術報告書として提出
監査を求められてから、事後対応でコンプライアンスの証跡を収集
開発ライフサイクル全体にセキュリティテストを統合
脆弱性を追跡し、リスクに基づいて優先順位を付け、修復後に検証
実際の脅威モデルに基づき、現実の攻撃をシミュレーションするペネトレーションテストを実施
ビジネスへの影響に基づいて検出事項に優先順位を付け、明確な修復指針を提示
コンプライアンスの証跡を継続的に文書化し、いつでも監査に対応できる状態を維持
企業はGEMのセキュリティテストの専門知識を活用し、アプリケーションの防御力を高め、進化する脅威に対する堅牢な保護体制を構築してきました。
GEMは、スキャナーを一度実行して報告書を提出するだけでなく、実際の攻撃者がアプリケーションに仕掛ける方法に沿ってセキュリティをテストします。
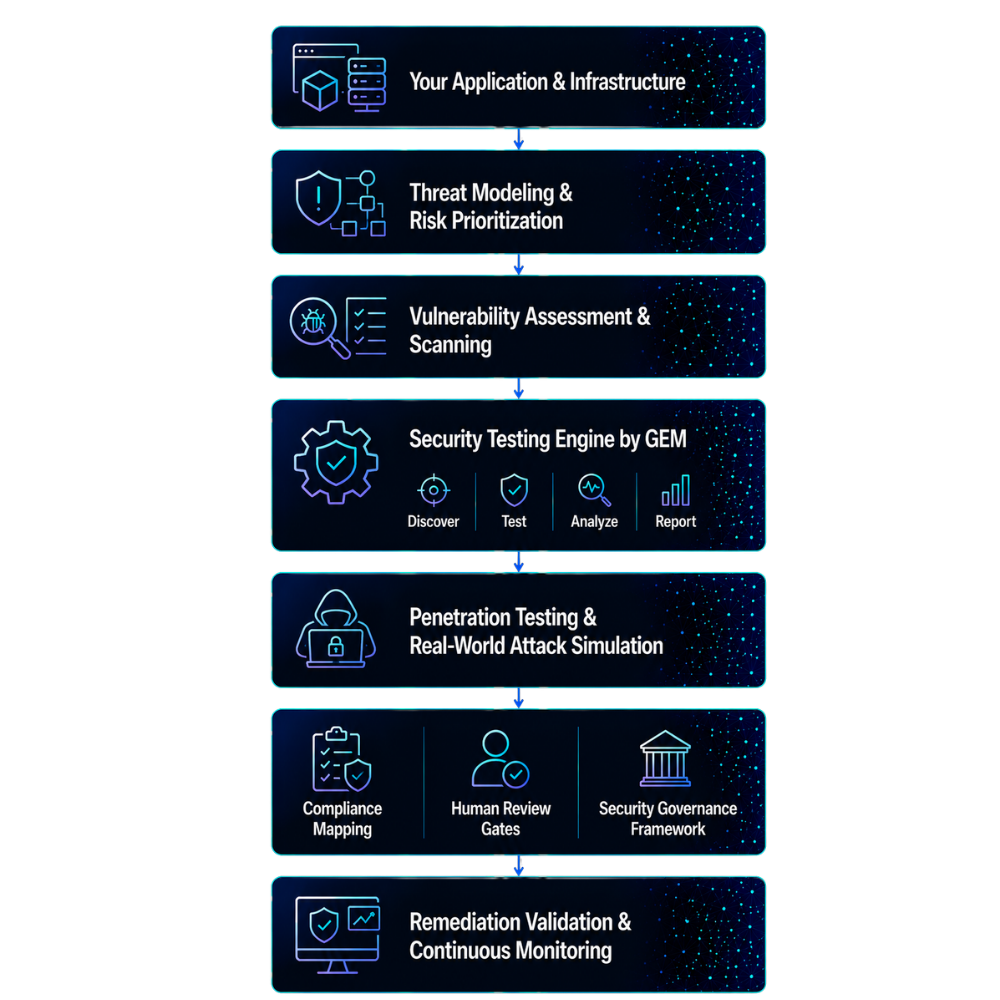
アプリケーション、インフラ、脅威モデルを把握し、テストの範囲と優先順位を定義します。
定義した範囲に対して実際の攻撃をシミュレーションし、脆弱性評価とペネトレーションテストを実施します。
修復に向けたガイダンスを提供し、その後の再テストで脆弱性が実際に解消されたことを確認します
すべてのセキュリティテスト案件は、セキュリティ評価から始まります。GEMはアプリケーションとインフラのセキュリティを評価し、脆弱性やセキュリティ対策の不備を特定し、セキュリティリスクを評価したうえで、実装に先立ち、優先順位を付けた修復ロードマップを提供します。
脆弱性を早期に特定して対処することで、攻撃やデータ漏えいのリスクを最小限に抑えます。
包括的なデータセキュリティテストにより、ユーザーの機密情報を保護し、信頼とコンプライアンスを強化します。
ペネトレーションテストは、攻撃者に悪用される前に弱点を発見し、システム全体のセキュリティを強化します。
強固なセキュリティ対策と信頼性の高い保護により、ユーザーの信頼を築き、ブランドの評判を高めます。
発見事項と修復内容を文書化し、監査や規制当局による審査が必要になった際にいつでも活用できるよう準備します。
発見事項をビジネスへの影響度に応じて順位付けし、エンジニアリングチームが最も重要な問題から修正できるようにします。
セキュリティテストは、攻撃者に悪用される前にアプリケーションの脆弱性、設定ミス、弱点を特定し、機密データ、ユーザーの信頼、企業の評判を守ります。
機能 & E2Eテストは、正当な利用においてアプリケーションが正しく動作することを確認します。セキュリティテストは、悪意のある利用や不正な利用にアプリケーションがどう反応するか、どこが悪用される可能性があるかを調べます。この2つは相互に補完するものです。
脆弱性評価は、既知の弱点を体系的にスキャンします。ペネトレーションテストはさらに踏み込み、実際の攻撃をシミュレーションして、それらの弱点やその他の弱点が実際に悪用可能かどうかを確認します。
GEMは、OWASP Top 10、NIST Cybersecurity Framework、ISO/IEC 27001など、広く認められた指針に沿ってテストを実施し、お客様の業界や規制要件に合わせて調整します。
セキュリティテストは一度限りの取り組みとせず、主要リリース前や大幅なアーキテクチャ変更後といった重要な節目で実施し、重要なアプリケーションについては定期的に行う必要があります。
はい。自動セキュリティチェックをパイプラインの一部として実行することで、既知の種類の脆弱性を早期に検出できます。さらに、定期的な手動のペネトレーションテストで補完し、より深く検証することができます。
はい。GEMは、合意したテスト範囲に含まれる場合、統合されたサードパーティ製アプリケーション、API、ベンダーとの接続のセキュリティ状況を評価できます。
GEMは、チケットが解決済みと表示されていることだけに頼らず、対処済みの指摘事項を再テストし、修正によって脆弱性が実際に解消されたことを確認します。
リスクとビジネス上の重要度に基づいてアプリケーションの優先順位を付け、すべてを一度に徹底的にテストしようとするのではなく、ポートフォリオ全体へ段階的にテストを拡大します。
ビジネスの成長を妨げている課題をお聞かせください
無料の変革アセスメントをご利用ください。最適な技術活用の機会、期待されるビジネス効果、実践的なロードマップをご提案します。1営業日以内にご返信します。