データ移行の管理が不十分だと、サービスの中断、データ品質の問題、規制上のリスクにつながる可能性があり、特にレガシーシステム、外部ベンダー、複数の部門が関与する場合は注意が必要です。本記事では、技術、運用、ガバナンスの各層にわたる主なデータ移行のリスクと軽減策を解説します。また、データ検証の方法、移行後のサポート、ServiceNowの活用事例を含むプラットフォーム別の指針も取り上げます。
企業がデータを移行する理由:戦略的な推進要因と一般的なきっかけ
企業環境において、データ移行が単なる技術的な作業にとどまることはまれであり、多くの場合、モダナイゼーション、拡張性、業務効率といった、より広い目標に結び付いています。デジタルトランスフォーメーションの取り組みの一環であれ、変化する規制要件への対応であれ、移行は通常、レガシーデータを新しいシステムやビジネスモデルに適合させる必要性を反映しています。
一般的なきっかけには、次のようなものがあります:
- システムのアップグレード:機能やセキュリティの基準を満たさなくなった古いプラットフォームの置き換え
- クラウドの導入:オンプレミスのインフラからクラウドベースの環境への移行
- プラットフォームの統合:複数のツールや事業部門のデータを一元管理システムに統合
- 合併・買収:統一されたレポート作成と業務運営を支えるため、買収先のデータを統合
こうした取り組みは、多くの場合、次のような戦略的目標によって推進されます:
- 拡張性の向上により、増大するデータ量とユーザーの需要に対応
- パフォーマンスの改善を、最新のアーキテクチャとインフラによって実現
- コンプライアンス対応を、変化するデータ保護および報告基準に合わせて整備
- コストの適正化を、レガシーシステムの廃止とインフラ維持費の削減によって実現
Gartnerによると、データ移行プロジェクトの80%超が、早期に特定されなかったリスクにより、計画した予算または期間を超過しています。The Bloor Groupは、コスト超過率が平均30%、期間超過率が41%に達すると報告しています。これらの数値は、移行の背景にあるビジネス上の文脈を理解することの重要性を示しています。戦略的な意図だけでは、運用面での成功は保証されないためです。
関連記事:生データをビジネス価値に変える
データ移行プロジェクトを阻害する10のリスク
綿密に計画していても、データ移行プロジェクトでは、完了の遅延、データ品質の低下、後続サービスへの影響を招く実行上の課題に直面することがあります。これらのリスクは、テストの不足、不明確なシステム間の依存関係、整合性を欠くガバナンスから生じることがよくあります。
1. 転送中の重要データの損失
これは、移行中にレコードが欠落したり、誤ってマッピングされたり、上書きされたりすることで発生し、多くの場合、本番稼働後まで検出されません。データの損失は、取引履歴、監査証跡、顧客記録に影響する可能性があります。
事例:あるグローバル物流企業では、フィルターの設定ミスにより、ファイルベースの移行スクリプトがアーカイブ済みテーブルをスキップし、出荷履歴が失われました。復旧には、複数の地域にわたる手作業でのデータ再取り込みと照合が必要でした。
重要な理由:バックアップが存在しない、または不完全な場合、失われたデータを復旧できず、規制上のリスクや業務の中断につながります。
2. データの完全性に影響する、破損または不完全なレコード
データの破損は通常、変換エラー、未対応の形式、エンコーディングの不一致によって発生します。不完全なレコードは基本的なチェックを通過しても、アプリケーションのワークフローで使用した際にエラーを引き起こすことがあります。
事例:ある保険会社では、ETL中のタイムゾーン変換のバグにより、保険契約の開始日の20%が読み取れなくなっていることが判明しました。これは移行先システムの保険料算定ロジックに影響しました。
重要な理由:破損したレコードは検証ルールやビジネスロジックに違反するため、再処理が必要になることが多く、システムの導入が遅れます。
3. ソースシステム内の不整合データや重複データ
既存システムに不整合があると、移行によって問題が拡大する可能性があり、特に複数のソースからデータを移行する場合に顕著です。その結果、同じデータを利用するチーム間で不信感が生じます。
例: ある通信会社は、6つの地域別CRMから顧客データを統合した際、氏名の表記形式や住所構造の違いにより、40,000件の重複プロファイルが発生しました。
重要な理由: データの不整合は意思決定の信頼性を損ない、時間の経過とともに保守コストを増加させます。
待つ理由はありますか?今すぐデジタルトランスフォーメーションを始めましょう
時代遅れのシステムに前進を阻まれないようにしましょう。当社の専門知識を活用すれば、業務を効率化し、イノベーションを取り入れ、かつてない速さで測定可能な成果を得られます
4. スキーマの不一致とデータの非互換性
ソースとターゲットのデータモデルの相違により、データの切り捨て、null値、型の不一致が発生する可能性があります。これらは、アプリケーションレベルのエラーが発生するまで見過ごされがちです。
例: OracleからSnowflakeへの移行で、数値フィールドの定義が一致していなかったため、財務計算の精度を維持できませんでした。
重要な理由: スキーマのエラーはレポートの正確性を損ない、移行後に構造の変更が必要になる場合があります。
5. 事業継続性に影響する計画外の停止
ロールバック手段を用意せずに移行を実施したり、データ量を過小評価したりすると、停止のリスクが高まります。これはSLAや顧客向けサービスに影響を及ぼす可能性があります。
例: ある医療ネットワークでは、EMR移行時に転送に必要な時間を過小評価し、移行中に患者データへアクセスする手段もなかったため、10時間のサービス停止が発生しました。
重要な理由: 長時間のサービス停止は、特に規制の厳しい業界で、評判の低下やコンプライアンス違反につながるリスクがあります。
詳しくはこちら: 手作業をスマートな自動化へ転換
6. 移行後のシステムの速度低下やパフォーマンスの低下
パフォーマンスの低下は、最適化されていないクエリ、インデックスの欠落、システム容量を超える新たなデータ量が原因となることがよくあります。
例: ある小売企業は、最新のデータウェアハウスへの移行後、過去のデータをパーティション分割せずに読み込んだため、レポートの遅延時間が大幅に増加しました。
重要な理由: データが完全に保持されていても、パフォーマンスが低ければ利用の定着が遅れ、サポートコストが増加する可能性があります。
7. 依存関係にあるシステムとの連携障害
多くの企業システムは、より大きなエコシステムの一部です。下流システムの依存関係を並行して更新しなければ、連携障害が発生する可能性があります。
例: ある財務チームは、移行によってレポートツールにデータを供給するソースシステムのフィールド名が変更されたため、リアルタイムのキャッシュフロー予測にアクセスできなくなりました。
重要な理由: 連携障害は業務フローを妨げ、時間的な制約の中で緊急の修正が必要になることがよくあります。
8. データ漏えいやコンプライアンス違反のリスクへの露出
移行中、データはステージング環境やサードパーティ製ツールを経由することがよくあります。転送の暗号化、ロールベースのアクセス制御、監査ログがなければ、機密データが露出する可能性があります。
例: ある銀行は、アクセス制御のないベンダーのFTPステージングフォルダーで顧客のPIIが閲覧できる状態にあることを確認し、コンプライアンス上のインシデントとして報告しました。
重要な理由: データ漏えいは法的責任を伴い、ステークホルダーの信頼を損ないます。
かつてないスピードでアイデアを実現
当社のアジャイルソリューションは、ワークフローを効率化し、市場投入までの期間を短縮することで、革新的な製品やサービスを迅速かつ自信を持って送り出せるよう支援します。
9. 所有責任やアクセスポリシーの曖昧さによるガバナンスの盲点
データの所有責任が不明確だと、マッピング、優先順位付け、移行後のアクセス制御において意思決定の対立が生じます。また、問題が発生した際の責任の明確化も難しくなります。
例: ERP移行中、事業部門ごとにデータ保持ルールが異なっていたため、後に監査で必要となる過去の給与記録が失われました。
重要な理由: ガバナンスが脆弱だと問題解決が遅れ、長期的なコンプライアンスリスクが高まります。
10. ユーザーの活用支援とプロセスの準備不足
データが正しく移行されていても、チームは不慣れな構造、インターフェース、分類ロジックに苦労する可能性があります。研修や更新されたドキュメントがなければ、使いやすさは低下します。
例: ナレッジベースの移行後、タグやフォルダー構造の再分類によって担当者が更新済みの記事を見つけられず、あるサポートチームではエスカレーションが急増しました。
重要な理由: ユーザーが感じる使いにくさは利用の定着を妨げ、新システムに期待される価値を相殺します。
移行リスクの軽減:企業ITのための実践的な戦略
データ移行の失敗の多くは、技術的な限界ではなく、計画、検証、責任体制における回避可能な不備に起因します。 体系的な戦略を各チームで規律を持って適用することで、問題の発生を防ぎ、手戻りを減らすことができます。
以下は、経験豊富な企業リーダーが活用している主要なリスク軽減策です。
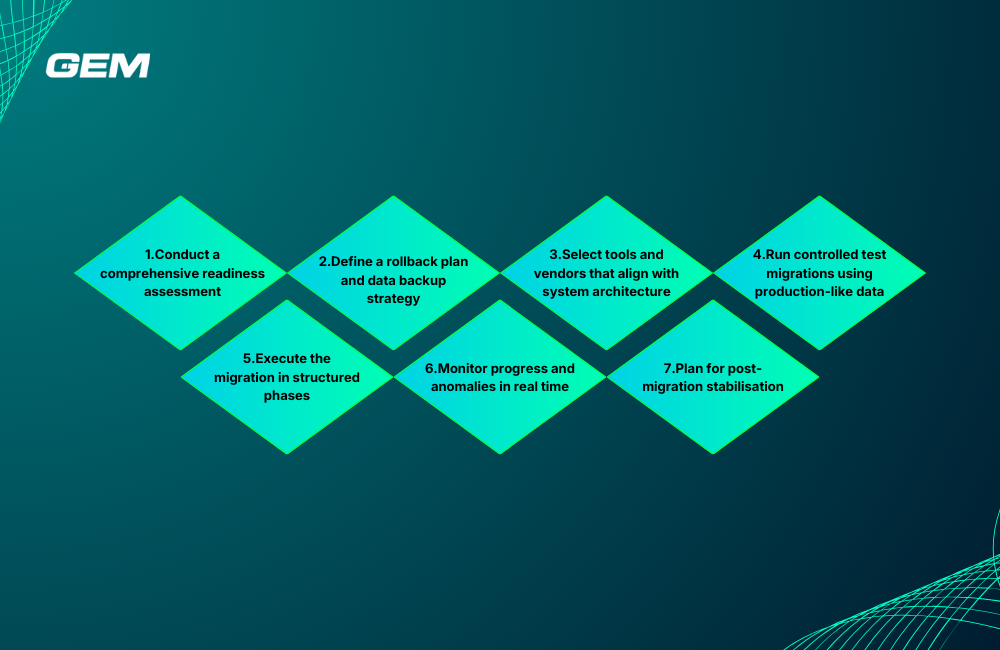
1. 包括的な準備状況の評価を実施する
実行前に、データ量、品質、依存関係、ビジネス上の機密性を含め、移行元システムの現状を評価します。上流と下流のすべての連携を可視化し、リスクの高いデータセットを特定して、変換の範囲を定義します。技術部門と事業部門の両方の関係者を巻き込み、目標と制約条件について認識を合わせます。
- 実施事項: インフラ、データの複雑さ、機能への影響にわたるリスクを点数化する移行準備状況マトリクスを作成します。
2. ロールバック計画とデータバックアップ戦略を策定する
切り戻しのシナリオがなければ、移行計画は完成していません。切り替え前に環境全体のスナップショットを作成し、試行を通じて復旧手順を確認します。ロールバック計画には、具体的な発動条件、タイムライン、実行中の意思決定に関する責任の所在を含める必要があります。
- 実施事項: バージョン管理されたバックアップを使用し、ステージング環境で復元手順を検証して、指定した責任者にロールバックの権限を付与します。
3. システムアーキテクチャに適合するツールとベンダーを選定する
ブランドの評判やコストだけでツールを選ばないようにします。アーキテクチャとの適合性、使用するデータ型への対応、拡張性、組み込みの検証機能に基づいて評価します。ハイブリッド環境やマルチクラウド環境で運用する企業にとって、プラットフォーム間の互換性は必須です。
- 実施事項: 連携能力と監視機能に基づき、Informatica、AWS DMS、Azure Data Factory、Talendなどのツールを評価します。
関連記事: Azureクラウドのロードマップを入手
4. 本番環境に近いデータを使用し、管理された条件下でテスト移行を実施する
テストでは、実際に近いデータ量とシステム構成を用いて、移行プロセス全体をシミュレーションする必要があります。このリハーサルを活用して、スキーマの不一致、パフォーマンスの問題、ワークフローの不備を検出します。データ転送だけでなく、移行後のシステムの動作もテストします。
- 実施事項: エラーログ、パフォーマンスのベンチマーク、ユーザーのフィードバックを含む、テスト移行のすべての結果を追跡し、文書化します。
5. 体系的な段階に分けて移行を実行する
データセットが小規模かつ独立している場合を除き、一括での切り替えは避けます。事業部門、データドメイン、または地域を1つずつ移行します。段階的な展開は、リスクにさらされる範囲を減らし、問題が発生した際の根本原因の分析を容易にします。
- 実施事項: ビジネス上の重要度、システムの準備状況、リソースの利用可能性に基づいて実施順序を定めた、移行ウェーブ計画を策定します。
6. 進捗と異常をリアルタイムで監視する
インフラ、データパイプライン、アプリケーションのパフォーマンス全体にわたり、リアルタイムの可観測性を確保します。ダッシュボードを使用して、データ量、エラー率、サービスの可用性を追跡します。特にデータ変換や切り替えなどのリスクが高い段階では、異常を早期に検知します。
- 実施事項: 移行作業の時間帯に、データの健全性、レイテンシ、スループットを報告するログ記録ツールと監視ツールを統合します。
7. 移行後の安定化を計画する
移行が完了したら、予期しない問題への対応、システムのパフォーマンス調整、エンドユーザーの支援を行うための移行期が必要です。この段階のインシデント対応と変更要求を処理する専任チームを配置します。
- 実施事項: 切り替え後に30–60日間のサポート期間を設け、毎日の確認会議と事業部門との体系的なフィードバックループを設定します。
テクノロジーの力でビジネスを変革
AI、クラウドソリューション、高度な分析を導入して業務のあり方を刷新し、競争をリードしましょう。将来の変化に対応できるビジネスを、ともに築いていきましょう。
移行済みデータの検証:正確性を確保する手法
検証は、自動化と人によるレビューを組み合わせた多層的なアプローチを用い、移行前、移行中、移行後に実施する必要があります。
- 自動照合ツールを使用する
自動チェックにより、移行元環境と移行先環境の行数、ハッシュ値、主要な指標を迅速に比較できます。 これにより、欠落、改変、重複したレコードを大規模に検出できます。
- 実施事項: 移行期間中、すべての重要なテーブルを対象に、SQLまたはPythonベースの照合スクリプトが毎晩実行されるよう設定します。
- 大容量データセットにサンプリングによる検証を適用する
大規模なデータセットでは、全件検証が現実的でない場合があります。その場合は、価値の高い顧客や直近の金融取引など、業務上重要なデータ区分を特定し、手作業で抜き取り確認を行います。
- 実施事項: データ区分とレビューを担当する業務責任者を対応付けた検証マトリックスを作成します。
- スキーマと制約のチェックを実施する
自動化された内容チェックでは見逃す可能性がある問題を検出するため、データ構造を検証します。これには、外部キーの整合性、一意性制約、データ型の一貫性の確認が含まれます。
- 実施事項: 移行先環境でスキーマ差分ツールと制約監査を実行し、構造の一致を確認します。
- 並行稼働または二重レポーティングを実施する
業務への影響が大きいシステム(財務、オペレーションなど)では、既存のプラットフォームと新しいプラットフォームを同時に稼働させます。レポート、ダッシュボード、ビジネスロジックの出力を比較し、一貫性を確認します。
- 実施事項: 旧システムを廃止する前に、データ差異の許容しきい値について合意し、所定の期間にわたって二重レポーティングを行う体制を整えます。
- ユーザー受け入れテスト(UAT)に業務ユーザーを参加させる
技術的な検証だけでは十分ではありません。現場のユーザーに参加してもらい、顧客サービスの照会、財務照合、コンプライアンス報告など、実際のワークフローで移行後のデータが正しく機能することを検証します。
- 実施事項: 業務関係者に、精選したテストシナリオとともに、手順を案内するUATスクリプトと問題を記録する仕組みを提供します。
移行プロセスにおけるデータガバナンス、所有権、文書化
強固なガバナンスはデータ移行を成功させるための前提条件ですが、導入後に問題が発生するまで優先順位が低いままになりがちです。早期にガバナンスを組み込むことで、事業部門全体で明確性、監査可能性、継続性を確保できます。
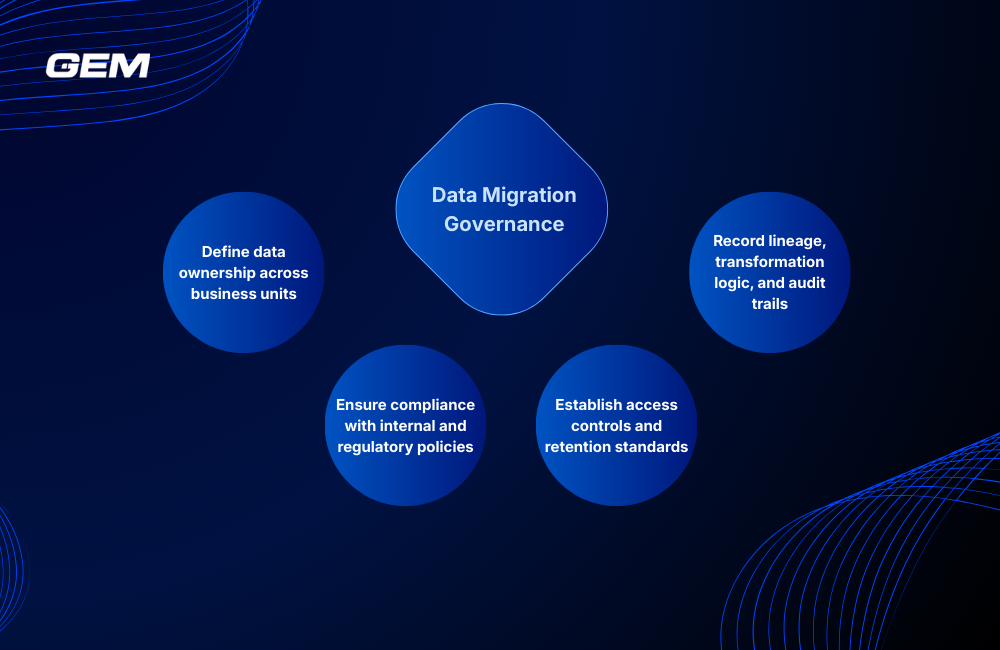
- 事業部門全体のデータ所有権を定義する
各データドメイン(財務、人事、顧客、オペレーション)には、品質基準の定義、アクセスの管理、移行後の正確性の検証を担う責任者を明確に指定する必要があります。所有権はIT部門にとどまらず、実際の業務の文脈でデータがどのように使われるかを理解している業務関係者も含めなければなりません。これにより、データマッピング、変換ルール、保存ポリシーについて判断が必要な際の曖昧さを減らせます。
- データリネージ、変換ロジック、監査証跡を記録する
企業の移行は、メタデータや変換ロジックがそれぞれ異なる複数のシステムにまたがることがよくあります。データがどこで生成され、どのルールが適用され、移行先システムにどのように格納されたかという一連の来歴を記録することが、移行後のデータの信頼性を確保する鍵となります。これには、ETLロジック、フィールド単位のマッピング、移行プロセス中に適用された計算やデータ拡充処理の文書化が含まれます。監査証跡では、各段階で誰がデータにアクセスし、変更したかを追跡する必要があります。
- 社内ポリシーと規制上のポリシーへの準拠を確保する
個人データ、財務記録、規制対象のシステムを伴う移行では、移行元環境のコンプライアンス水準を維持する必要があります。これには、暗号化ルール、データマスキング、保存スケジュール、アクセス制限が含まれます。特にクラウドプラットフォームへの移行や複数システムの統合では、ポリシーもデータとともに引き継がなければなりません。
- アクセス制御と保存基準を確立する
ロールベースの権限を見直し、移行先環境に再実装する必要があります。アクセスルールを再適用せずにすべてのデータを移行すると、機密性の高いレコードが不適切なグループに公開される恐れがあります。法的保全措置やアーカイブスケジュールなどの保存ポリシーは、明示的に移行するか、再定義する必要があります。 これにより、重要な記録の早すぎる削除や、リスクとコストを増大させる不要な長期保管を防げます。
移行中のガバナンスを効果的に管理する企業チームは、通常、次の取り組みを行っています。
- 意思決定権限を持つデータスチュワードをドメインごとに配置する
- マッピングルール、変換ロジック、アクセスポリシーに関するナレッジベースを維持する
- データリネージツールやメタデータカタログを使用して、システム間のデータの流れを追跡する
- 移行前の計画と移行後の監査にコンプライアンス担当者を参加させる
ServiceNowによる企業データの移行
ServiceNowは、業務ワークフロー、自動化、レポーティングを支えるプラットフォームです。企業データの移行先がServiceNowである場合、従来の移行よりも大きなリスクと責任を伴うことがよくあります。
ServiceNowへの移行の多くは、レガシーシステムを廃止し、データを単一の業務プラットフォームに集約するITモダナイゼーションの過程で行われます。一般的なシナリオには、買収後の新たな事業部門のオンボーディング、地域をまたぐツールの統合、世界規模でのITSM 業務の標準化などがあります。こうした場合、ServiceNowは資産、インシデント、変更ログ、社内ナレッジの正式な記録システムとなるため、移行の完全性と一貫性が不可欠です。
主なユースケース
- 資産データの移行:所有者情報、ライフサイクルの状態、ベンダーの詳細情報を含むCI(構成アイテム)の記録を、旧来のITAMシステムからCMDBにインポートします。
- インシデント履歴:レポーティング、分析、業務継続性を支えるために、過去のチケット記録をServiceNowに移行します。
- ナレッジベースの統合:複数のサポートポータルの記事を、検索可能な単一のリポジトリにまとめます。
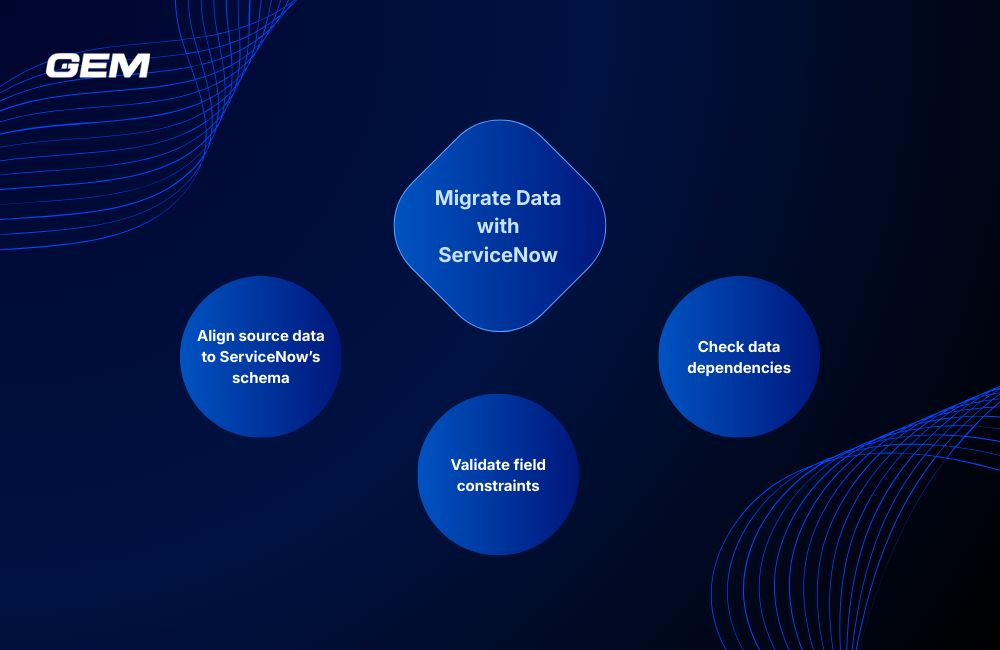
スキーママッピング、フィールド単位の検証、依存関係の確認に関するベストプラクティス
- ソースデータをServiceNowのスキーマに合わせ、不適合な構造を無理に適用しないでください。Import SetsとTransform Mapsを使用して、データを適切に制御してください。
- 必須値、ドロップダウンの選択肢、外部キー参照など、フィールドの制約を検証してください。インポートしたデータがビジネスルールに違反したり、意図しないワークフローを起動したりしないことを確認してください。
- 依存関係を確認してください。データは、自動化スクリプト、通知エンジン、レポート用ダッシュボードに接続されている可能性があります。フィールドの設定を誤ると、運用上の混乱や障害を引き起こすことがあります。
現場からの教訓:よくある失敗とそこから学べること
優れたツールと経験豊富なチームがあっても、企業の移行は失敗することがあり、その多くは予測可能な形で起こります。以下に、最も頻繁に繰り返されるパターンと、事後対応に追われるチームと成功するチームを分ける行動を示します。
不十分な計画、見落とされた依存関係、早すぎる切り替えの事例
- ある多国籍物流企業は、レポーティングの依存関係を検証する前に切り替えを開始しました。その結果、業務部門と財務部門が使用するダッシュボードが初日から機能しなくなりました。
- ある保険会社は、CRMチームと変更内容を同期せずに顧客データを移行しました。これにより、記録の重複や保険契約履歴の不整合が発生しました。
- ある政府機関は、本番稼働前のバックアップテストを省略しました。移行が途中で失敗した際に復旧計画が機能せず、数日間にわたる停止が発生しました。
高い成果を上げるチームが実践する違い
- 移行を単なる技術プロジェクトではなく事業プログラムとして計画し、最初からエンドユーザー、コンプライアンスチーム、後続システムの責任者を参加させます。
- スキーママッピング、変換ロジック、検証基準などの決定事項をリアルタイムで文書化し、後から問題が発生しても、その背景が失われないようにします。
- 段階的に実行して、問題を早期に切り分けて解決します。 各段階が、進捗だけでなく品質を確認するチェックポイントになります。
- 技術責任者だけでなくビジネス部門の関係者ともテスト結果をレビューし、データの構造と文脈の両面から妥当性を検証します。
移行が計画から逸脱している兆候と軌道修正の方法
- 遅延を避けるためにテストサイクルが短縮されている
- UATが省略されるか、性急に進められている
- 変換ルールが不明確、または文書化されていない
- テスト実行時のエラー率が上昇しているにもかかわらず、根本原因の分析が行われていない
- 移行後に、以前の段階で検出されなかった不整合がビジネスユーザーから報告されている
非効率によってリソースが浪費されていませんか?一緒に解決しましょう!
GEMの最先端ソリューションで、ワークフローの効率化と業務の最適化を支援し、ビジネスが持続的な成功を収めるための基盤を整えます。
GEM Corporation – 企業の変革を支えるデータサービス
GEM Corporationは、企業が業務を中断することなく、プラットフォームを横断してデータを移行・統合・管理できるよう、体系的でデータの整合性を重視したサービスを提供しています。当社のチームは、統制、追跡可能性、長期的な活用のしやすさに重点を置き、複雑な移行を管理します。
主なサービス領域は次のとおりです:
- エンタープライズデータ移行: 準備状況の評価、変換マッピング、段階的な切り替え、検証を含め、クラウド、ハイブリッド、オンプレミス環境にまたがる移行を計画・実行します。
- ServiceNowデータ統合: ServiceNowの公式コンサルティングパートナーとして、資産データの取り込み、インシデント履歴のインポート、CMDBへのデータ投入を支援し、プラットフォーム責任者と緊密に連携して、自動化とレポートの整合性を維持します。
- ガバナンスおよびコンプライアンスのフレームワーク: サービス提供体制はISO/IEC 27001:2022、ISO 9001:2015、CMMI Level 3の基準に基づいて構築されており、安全なアクセス制御、文書化、監査可能性を確保します。
400名以上の専門家と、日本、APAC、欧州にわたるサービス提供体制を擁するGEMは、あらゆるデータ施策に、規律ある実行力、ツールの専門知識、プラットフォームへの深い理解をもたらします。
結論
データ移行のリスクとその軽減策は、責任の明確化、プラットフォーム間の整合、体系的なテスト、積極的なガバナンスを通じて、切り替えのはるか前に行われる意思決定によって方向づけられます。成功するプロジェクトは、部門横断的な計画とリアルタイムの検証を組み合わせ、移行を技術面と業務面の両方における変革として捉えています。GEM Corporationは、実証済みのフレームワーク、プラットフォームの専門知識、規律ある実行を通じて、企業がこうした複雑な課題に対応できるよう支援します。
GEMにお問い合わせいただき、次のデータ施策をどのように支援できるかご相談ください。